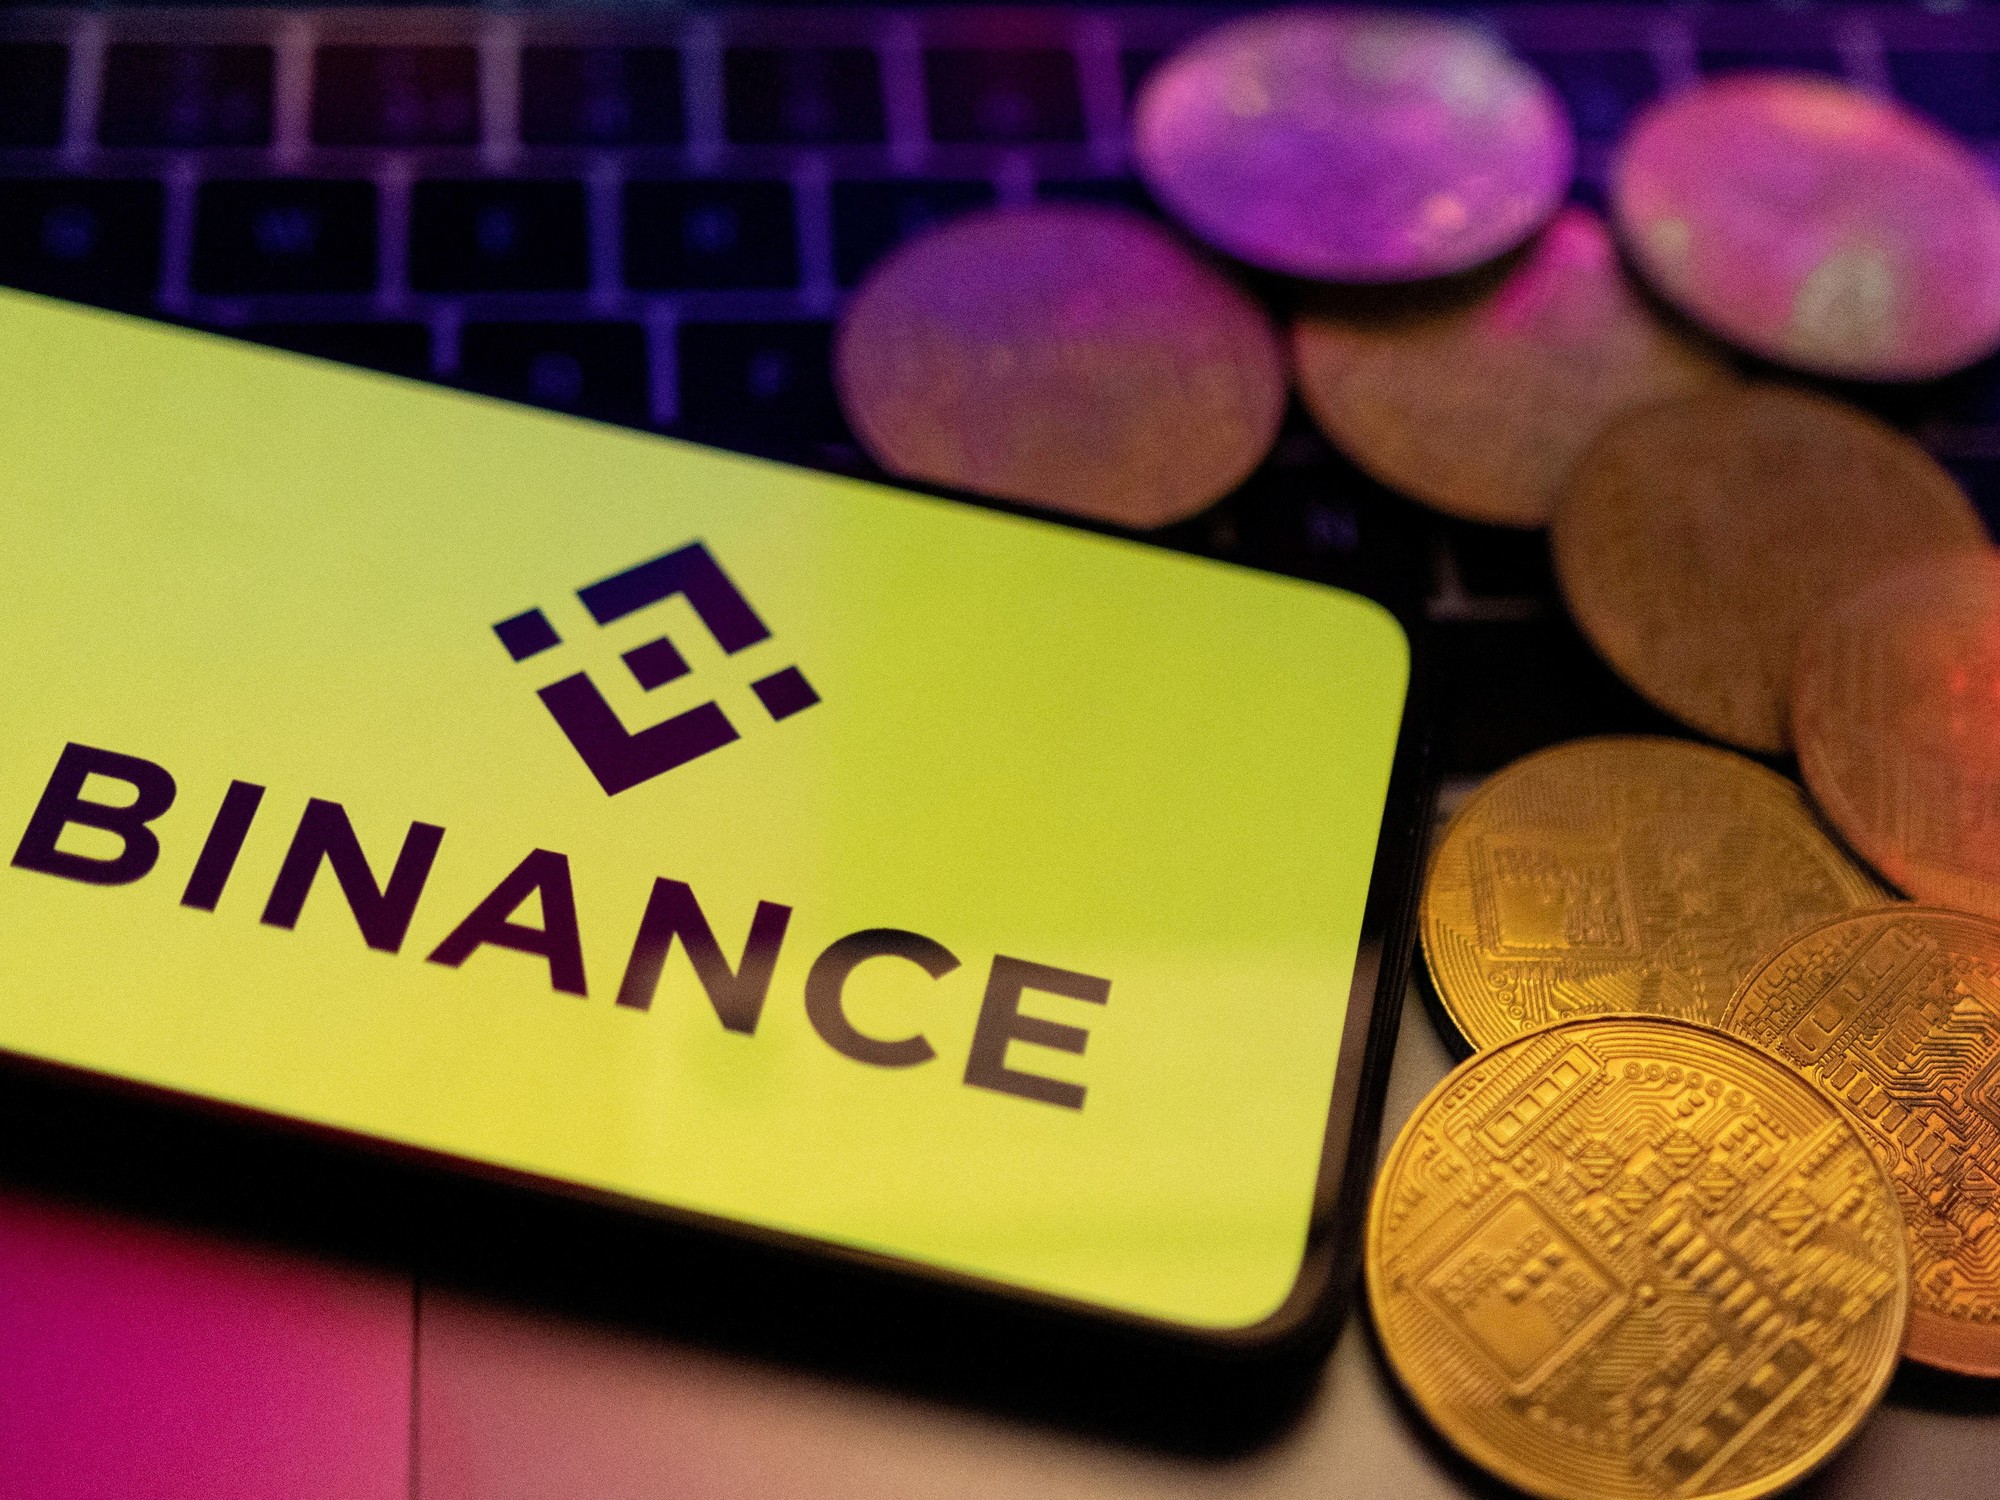
El asalto a Binance, que el 29 de octubre sufrió un robo de aproximadamente 6.300 millones de dólares, ha sido calificado como el mayor ataque registrado contra una plataforma de criptomonedas. El FBI atribuye la responsabilidad del incidente al grupo norcoreano TraderTraitor, lo que ha reabierto el debate sobre el aumento de ciberataques en los últimos meses, un fenómeno que ha marcado la agenda del sector durante 2026.
La situación se complicó aún más en Francia, donde cientos de supermercados experimentaron ataques que afectaron sus sistemas de refrigeración, elevando las temperaturas de los equipos hasta 50 grados, lo que llevó a la destrucción de grandes cantidades de alimentos. Recientemente, incidentes similares han sido reportados en Suecia, Bélgica, Luxemburgo y Estonia, sugiriendo una tendencia preocupante en la seguridad cibernética.
Desde mediados de octubre, se han documentado también fallas críticas en PHP, una tecnología fundamental para el funcionamiento de muchas páginas web. Denominadas PHP2Shell, estas vulnerabilidades permiten a los atacantes ejecutar comandos maliciosos en servidores desprotegidos, afectando incluso a empresas en países como Argentina.
Los motivos detrás de cada ciberataque son variados. Especialistas han señalado que la utilización de inteligencia artificial en operaciones como las de Binance y los supermercados franceses aún no ha sido confirmada públicamente. Sin embargo, tres expertos han analizado los factores que contribuyen a la creciente vulnerabilidad de las organizaciones, que van desde la falta de protección en los equipos hasta la dependencia en proveedores externos, lo que amplifica el riesgo en un entorno interconectado.
### Métodos de intrusión y caso Binance
La investigación preliminar de Binance sugiere que el ataque fue posible gracias a la intervención de una computadora insegura perteneciente a un ingeniero, que fue utilizada para acceder a un servicio interno y realizar retiros no autorizados. La empresa ha identificado otros puntos de acceso, pero aún trabaja en la reconstrucción de los eventos y en cómo se logró comprometer ese equipo.
Mauro Eldritch, experto en ciberseguridad que estudia las actividades de Corea del Norte, ha alertado sobre la combinación de espionaje corporativo y técnicas de ingeniería social empleadas por grupos como TraderTraitor. Durante una presentación en DEF CON, expuso cómo estos cibercriminales buscan infiltrarse en empresas legítimas, utilizando tácticas como la suplantación de reclutadores para captar a desarrolladores que, engañados por atractivas ofertas laborales, pueden terminar ejecutando código malicioso.
Los atacantes suelen aprovechar la ambición y la falta de cuidado ante ofertas sospechosas, y es un fenómeno alertado en foros internacionales, como el celebrado por la OEA. La dependencia de proveedores ha generado preocupaciones sobre la «cadena de suministro», donde un ataque a un proveedor puede tener repercusiones en múltiples empresas.
### El papel de la inteligencia artificial en los ciberataques
En un escenario europeo reciente, incidentes similares se han registrado en sistemas de refrigeración de comercios en varios países, como Suecia y Bélgica. Estas instalaciones han sufrido ataques que también han rebasado los límites de higiene digital, de acuerdo con Danfoss, una empresa que ha detectado ataques en 17 de sus clientes, entre ellos pequeñas carnicerías.
La inteligencia artificial ha permitido a los cibercriminales descubrir y explotar vulnerabilidades con mayor rapidez. Según Alan Levy, un investigador especializado en seguridad, la IA ha fortalecido tanto a los expertos en ciberseguridad como a los delincuentes, incrementando la amenaza. La posibilidad de que actores menos experimentados utilicen esta tecnología para cometer delitos ha llevado a un aumento significativo en el número de ataques.
Levy mencionó que existe una creciente facilidad para que cualquiera, incluso sin un profundo conocimiento técnico, pueda realizar actos delictivos gracias a la IA. La velocidad a la que un criminal puede comprometer múltiples dispositivos en una red ha disminuido drásticamente, dando como resultado que los atacantes puedan moverse entre los sistemas vulnerables en un tiempo alarmantemente corto.
CrowdStrike, en su informe global de amenazas, subrayó que los cibercriminales requieren apenas 29 minutos para mudar del primer equipo comprometido a otros dentro de una organización. Esta brecha temporal resalta la dificultad que enfrentan las empresas para identificar los ataques.
Los ciberataques, a menudo, no son sofisticados, sino que explotan fallas básicas en la ciberseguridad. Por lo tanto, los expertos apuntan a que, aunque persista la carrera entre los atacantes y defensores, la IA ha alterado el equilibrio, intensificando la dinámica de esta lucha. Coinciden que la presión aumentará, y los titulares sobre ciberataques seguirán siendo una constante en las noticias.
En este entorno, es crítico que las empresas se preparen para el aumento inevitable de los ciberataques, ya que la mayoría de las infraestructuras están conectadas a internet, lo que las hace más vulnerables que nunca. La constante evolución tecnológica sigue ampliando las posibilidades de los atacantes y el desafío para los defensores de mantener la seguridad.