Fallas críticas en PHP generan alerta en la ciberseguridad argentina
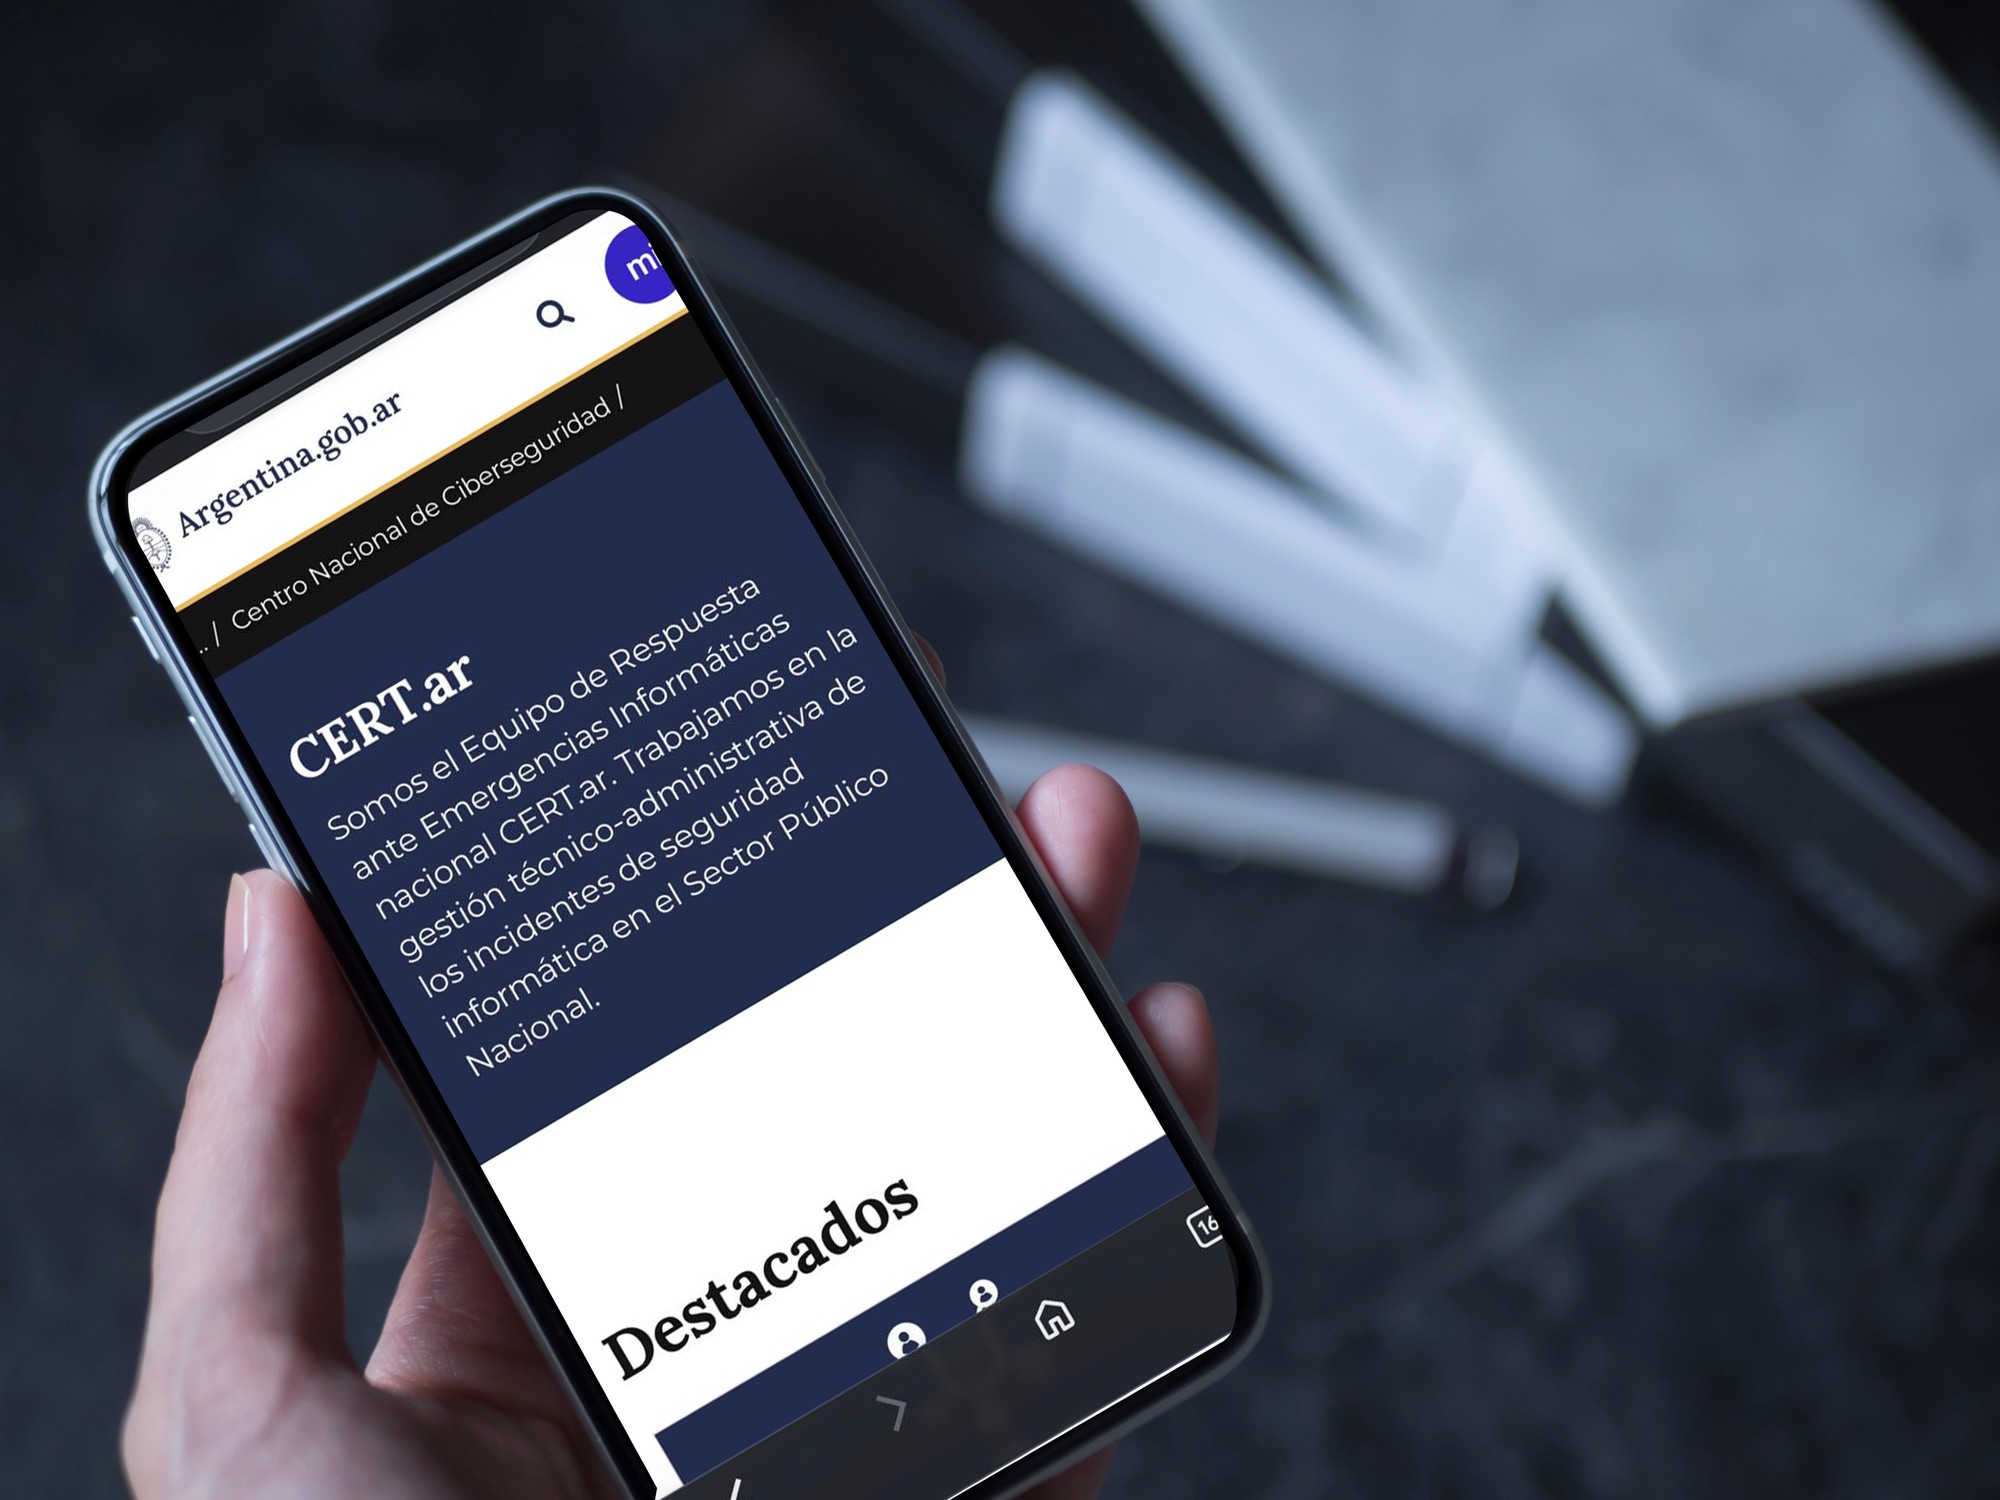
La semana pasada, se identificaron dos vulnerabilidades significativas en PHP, un popular lenguaje de programación utilizado en millones de sitios web a nivel global, incluidos muchos portales gubernamentales. La urgencia provocada por estas fallas llevó a los equipos de seguridad a un trabajo intenso, con el Centro de Respuesta a Emergencias Informáticas (CERT) de Argentina distribuyendo alertas sobre el asunto. Según informes, casi la mitad de las instituciones gubernamentales potencialmente afectadas tomó medidas en respuesta a estas advertencias.
Ariel Cessario, excoordinador del CERT, detalló que instituciones como argentina.gob.ar, así como los ministerios de Salud y Economía, implementaron las recomendaciones recibidas tras establecer un diálogo continuo que incluyó correos, reuniones y colaboraciones con agencias de seguridad de Estados Unidos, Europa y Chile.
Cristian Borghello, experto en ciberseguridad, señaló que aunque PHP puede ser un término desconocido para la mayoría de los ciudadanos, desde su creación hace tres décadas, sustenta aproximadamente el 70% de los sitios web en el mundo. Este lenguaje permite que los servidores ejecuten múltiples instrucciones y, en caso de fallas, podría facilitar el acceso no autorizado a datos críticos sin necesidad de acceso directo a las cuentas de usuario.
Con las nuevas vulnerabilidades, comúnmente referidas como P2P2Shell, se abre la puerta a que ciberdelincuentes roben información sensible e infiltren infraestructuras críticas como el sector de telecomunicaciones, energía y servicios básicos, lo que podría tener consecuencias desfavorables a nivel nacional.
En el ámbito estatal argentino, persiste un problema notable: la falta de un inventario claro sobre la infraestructura digital. La antigüedad de muchos sistemas complica aún más la situación, dificultando tanto la actualización del software como la identificación de tecnologías utilizadas por diferentes organismos.
La actualidad de la ciberseguridad en el país se encuentra en un contexto inestable, acentuado por recientes cambios en la dirección del Centro Nacional de Ciberseguridad. Cessario renunció el 23 de octubre, y el 26 volvió a haber cambios, con su despido en un periodo de reestructuración liderado por Adriana Baravalle, secretaria de Innovación, Ciencia y Tecnología desde agosto. En la actualidad, solo tres miembros permanecen en el CERT, mientras que la amenaza de P2P2Shell sigue presente a nivel nacional.
El portal argentina.gob.ar, que compila información de organismos nacionales, funciona con Drupal, una plataforma que utiliza PHP. Aunque su protección es fundamental, no abarca toda la infraestructura digital estatal, pues muchos de sus servicios no están construidos sobre este lenguaje y, por ende, no son vulnerables a esta nueva amenaza.
El 20 de octubre, tras recibir información sobre las vulnerabilidades, el CERT argentino empezó a alertar a sus contactos, anticipándose al anuncio oficial. A partir de ese momento, comenzaron a fortalecer las medidas de mitigación para reducir el riesgo de un ataque mientras se planificaba una actualización.
La actualización del software es una tarea que requiere pruebas exhaustivas para garantizar la compatibilidad y minimizar las interrupciones, lo que puede llevar tiempo. En este contexto, el CERT se coordinó con los responsables del sitio argentina.gob.ar para determinar el estado de sus versiones de PHP y qué medidas correctivas podían aplicarse. Cessario indicó que muchos organismos implementaron las sugerencias casi de inmediato.
Asimismo, la gestión de vulnerabilidades en el sector público enfrenta desafíos significativos. La combinación de viejos sistemas y la falta de recursos y personal capacitado limitan la capacidad de respuesta ante emergencias cibernéticas. Según Borghello, se identificaron más de 35,000 sitios del dominio gob.ar que podrían haber estado expuestos, con un número considerable operando con versiones de PHP que ya no reciben soporte, lo que agrava la situación.
La escasez de un registro estructurado de activos digitales dificulta la implementación de medidas de protección efectivas. Sin visibilidad de su infraestructura, los organismos corren el riesgo de permanecer vulnerables a futuros ciberataques. Adicionalmente, la transición a versiones más actuales de PHP requiere adaptaciones significativas en las aplicaciones existentes, un proceso que puede ser costoso y laborioso.
Anticipando un incremento de ataques alimentados por el avance de la inteligencia artificial, Cessario advierte sobre una amenaza creciente en los próximos años. Mientras tanto, persiste la incertidumbre sobre la protección de los sitios web oficiales del país y cuántos podrían estar expuestos a ciberincidentes en el presente.