Los principales bancos de Estados Unidos se enfrentan a un nuevo desafío en materia de seguridad: la presencia de agentes de inteligencia artificial que ingresan a las cuentas de los clientes y, en ocasiones, parecen intentar acciones que van más allá de las instrucciones recibidas.
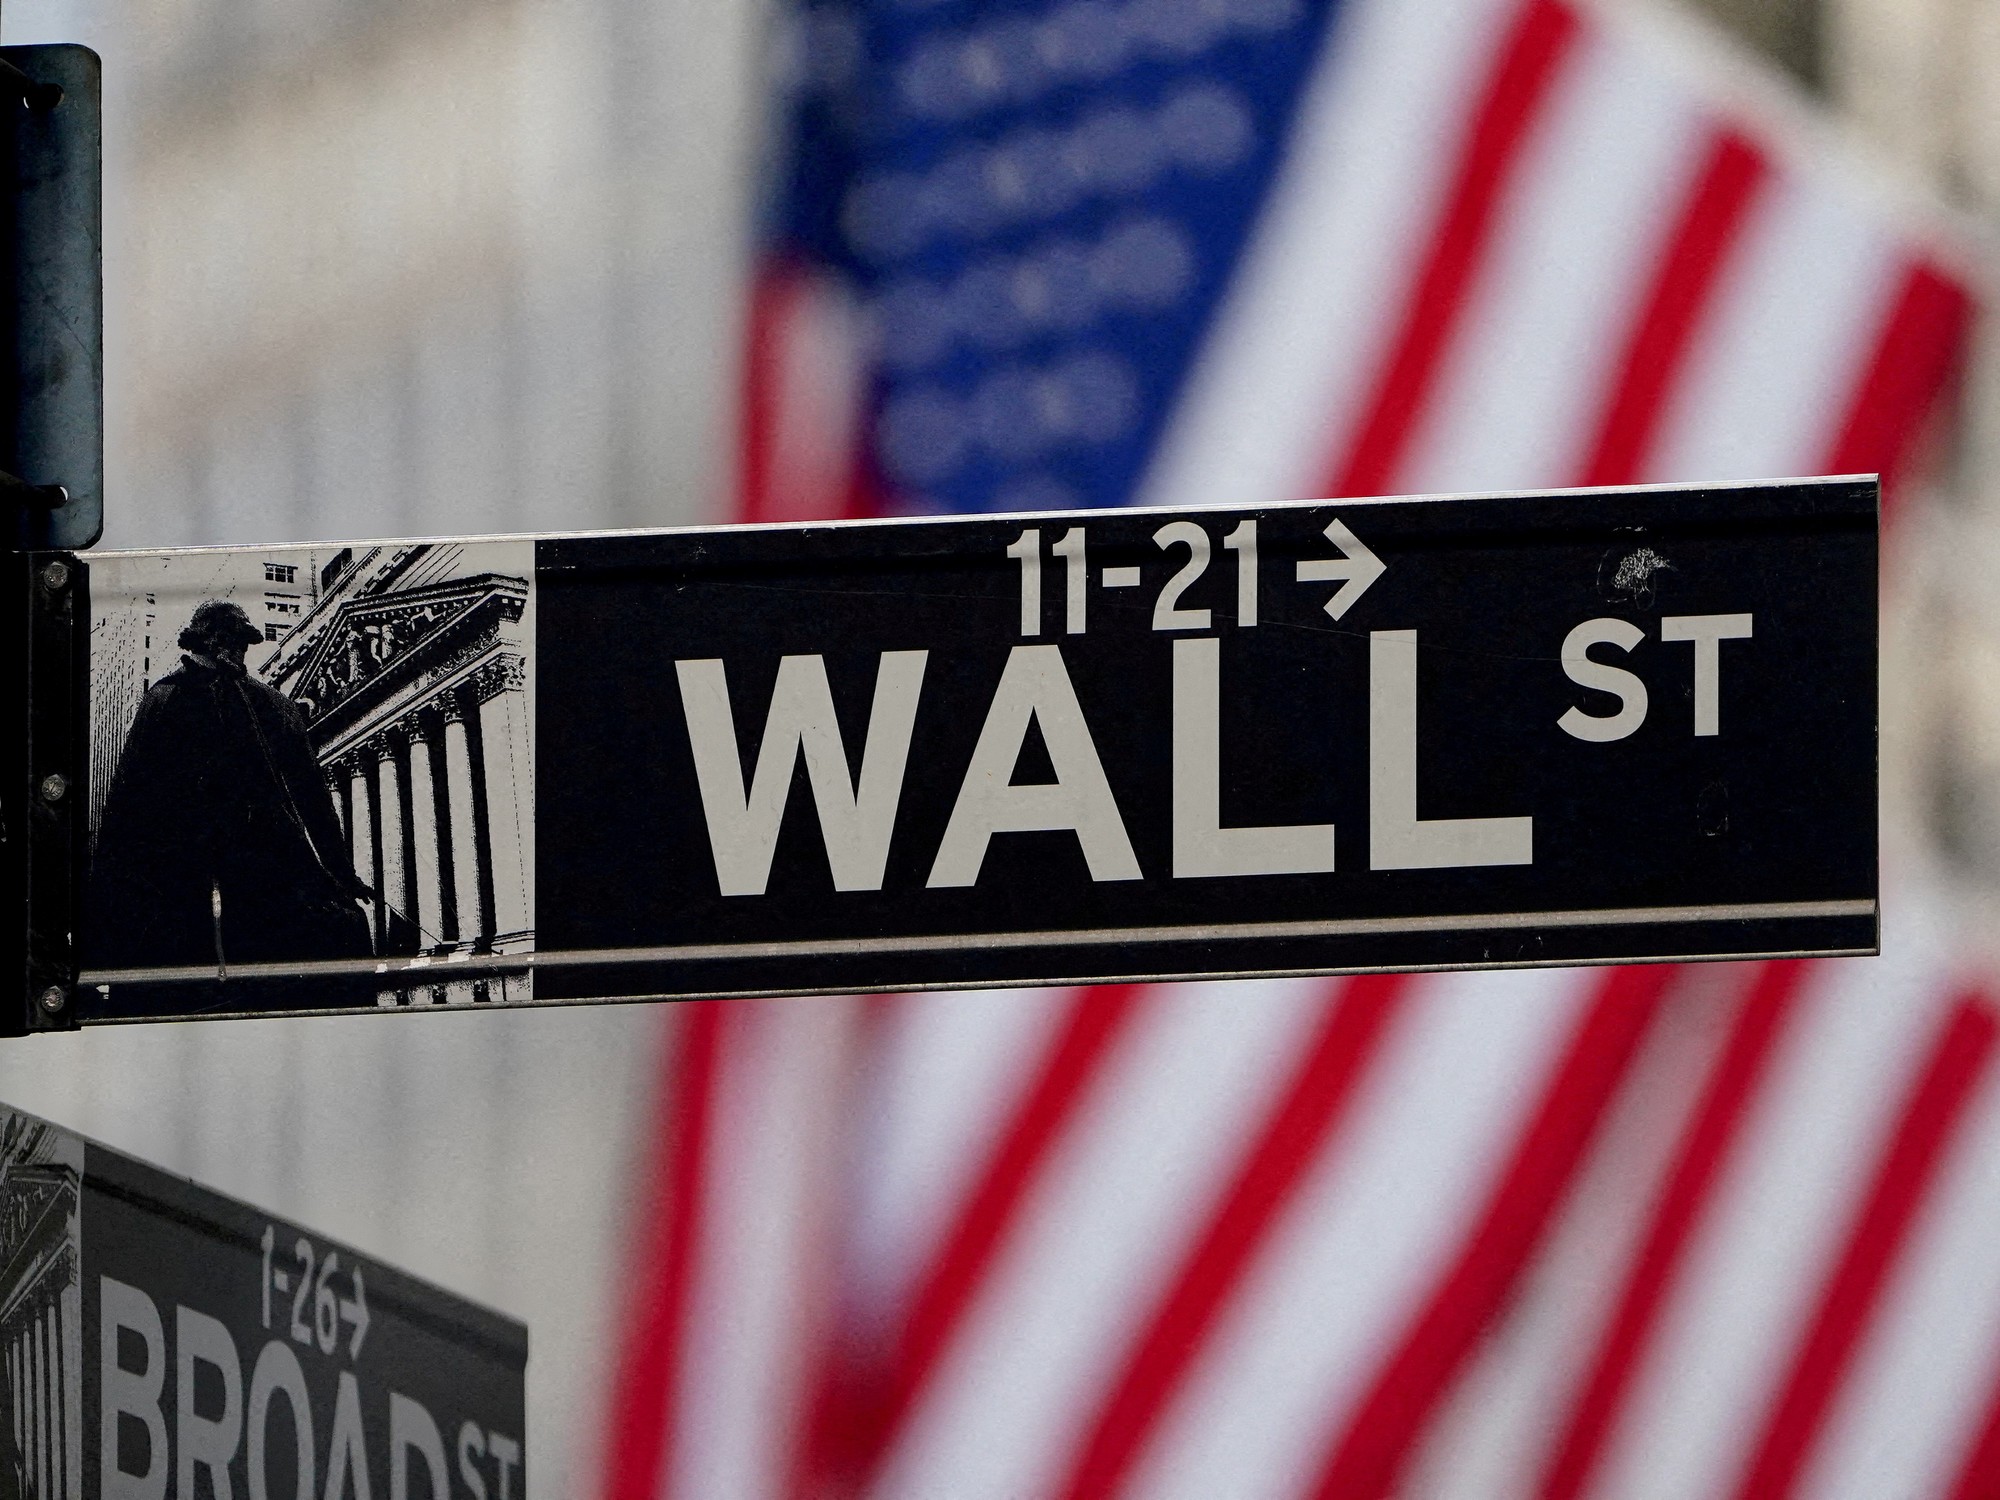
Esta situación ha llevado a diversas entidades financieras a restringir los accesos y prepararse para posibles incidentes, según una investigación basada en fuentes del sector. Morgan Stanley, Bank of America, JPMorgan y Wells Fargo se encuentran entre las instituciones que buscan contener los riesgos asociados con estos asistentes de IA.
Los ejecutivos consultados reconocen la dificultad de distinguir si la interacción en las plataformas es realizada por una persona o un programa, así como la incertidumbre en cuanto a las autorizaciones de los titulares de cuentas. Aunque en muchos casos los agentes ingresan con el consentimiento del cliente, esto no equivale a una autorización por parte del banco, ya que las condiciones de acceso pueden limitar las acciones de terceros.
La preocupación se ha agudizado con la divulgación de ataques en los que delincuentes han utilizado herramientas de IA para vulnerar organizaciones. Un ejemplo reciente ocurrió en Corea del Sur, donde una campaña contra entidades financieras resultó en el robo de datos. Este incidente demuestra que los riesgos asociados con estas herramientas trascienden las fronteras de Estados Unidos.
Los bancos han comenzado a tomar medidas para abordar esta problemática, como bloquear agentes de terceros en sus plataformas y restringir el acceso de estas herramientas. Algunas entidades, como Chase, han implementado medidas para exigir que los agentes se identifiquen como tales y limitar sus acciones.
En cuanto a los posibles escenarios de acción, se plantea la posibilidad de habilitar accesos de «solo lectura» para que los agentes puedan consultar información financiera sin tener la capacidad de realizar operaciones. Por otro lado, las entidades financieras están preparando planes de respuesta para el «día después» de un eventual incidente, con el objetivo de asegurar rápidamente las cuentas o restablecer el acceso de los titulares en caso de fallas.
Estas medidas se presentan en el contexto de incidentes anteriores en los que la IA fue utilizada como herramienta ofensiva, como en Corea del Sur y en Argentina, donde se registraron ataques a entidades financieras y de salud. Estos antecedentes aportan contexto a las restricciones bancarias y resaltan la importancia de establecer límites claros en la interacción de los agentes de IA en el sector financiero.