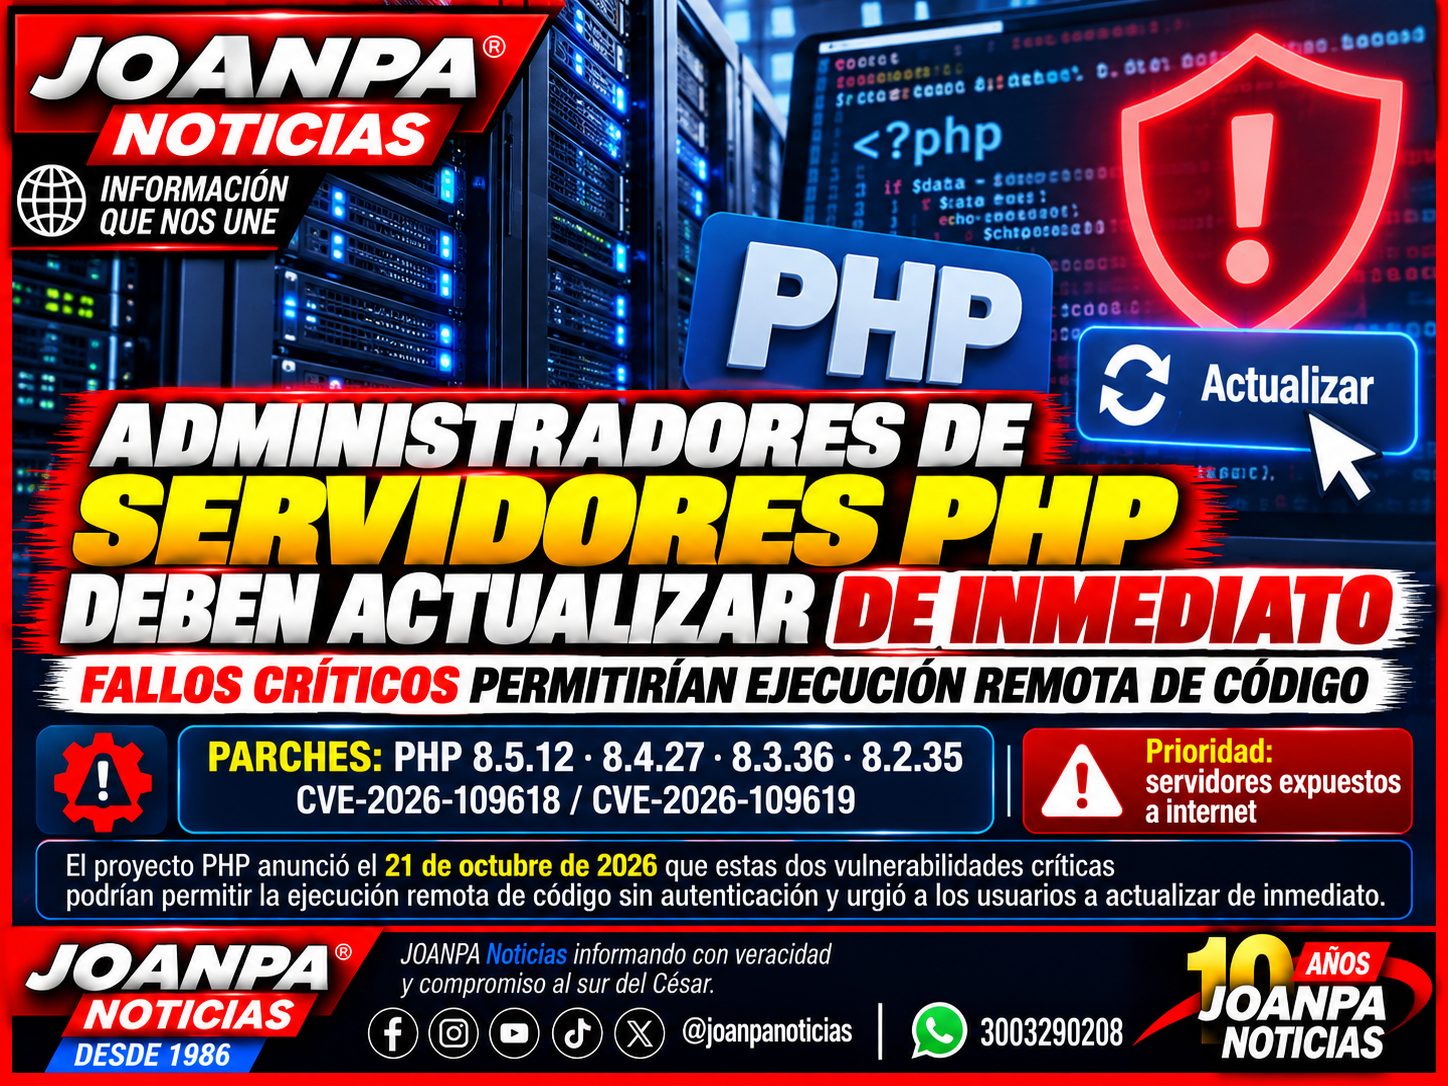
Los administradores de servidores web deben priorizar la actualización de sus sistemas tras la divulgación, el 21 de octubre de 2026, de dos vulnerabilidades críticas en PHP que podrían permitir a un atacante ejecutar código de forma remota sin autenticación. Los fallos, identificados como CVE-2026-109618 y CVE-2026-109619 y conocidos conjuntamente como PHP2Shell, afectan a instalaciones que procesan solicitudes web y pueden comprometer la seguridad de sitios y aplicaciones. (Proyecto oficial PHP)
PHP2Shell: dos vulnerabilidades críticas
El equipo de desarrollo de PHP publicó actualizaciones de seguridad para corregir ambos fallos. Las vulnerabilidades recibieron una puntuación de 9,2 sobre 10 en el sistema CVSS 4.0, correspondiente a una gravedad crítica.
Según las alertas técnicas, los errores están relacionados con el manejo de memoria durante el procesamiento de solicitudes. Una explotación exitosa podría permitir ejecutar comandos con los privilegios del proceso web afectado o acceder a información sensible. El riesgo es especialmente relevante para servidores expuestos a internet. (NHS England Digital)
Las versiones corregidas publicadas incluyen PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Los administradores deben comprobar qué versión utilizan y aplicar la actualización correspondiente. En instalaciones antiguas, sin soporte oficial, es necesario consultar al proveedor del sistema operativo o planificar una migración a una versión compatible.
¿Qué deben hacer los administradores de servidores?
La recomendación prioritaria es identificar todas las aplicaciones que ejecutan PHP, incluidos los servicios integrados en contenedores, paneles de alojamiento y plataformas de gestión de contenidos. No basta con actualizar una instalación si otros servicios utilizan una versión independiente del intérprete.
También se recomienda revisar los registros del servidor, buscar comportamientos anómalos y comprobar si existen archivos, procesos o cuentas que no correspondan a la actividad habitual. Actualizar corrige la vulnerabilidad, pero no elimina necesariamente una intrusión que ya se haya producido. (Datadog Security Labs)
Alerta adicional por certificados HTTPS de eMudhra
En paralelo, Google y Mozilla informaron sobre un incidente relacionado con ocho certificados intermedios de la autoridad certificadora eMudhra. Las claves privadas asociadas tenían una generación criptográfica insuficientemente aleatoria, lo que podía permitir recuperarlas y emitir certificados fraudulentos para suplantar sitios web. (Google Security)
Google informó que Chrome aplicó medidas para bloquear las claves afectadas, mientras Mozilla indicó que Firefox incorporó bloqueos mediante su sistema de revocación de certificados. Los operadores de sitios web que dependan de la jerarquía de certificados afectada deben comprobar si necesitan reemplazar sus certificados TLS.
¿Los usuarios deben dejar de navegar por internet?
No hay evidencia en los avisos consultados que justifique recomendar a toda la población que deje de utilizar internet. La respuesta principal frente a PHP2Shell corresponde a los administradores y proveedores que deben actualizar los servidores vulnerables.
Los usuarios deben mantener sus navegadores actualizados, prestar atención a las advertencias de seguridad y evitar ignorar errores de certificados. Estas medidas reducen riesgos, aunque la protección de los servidores requiere acciones técnicas específicas.
La recomendación central para las organizaciones es actuar sin demora: actualizar PHP, verificar servicios dependientes, revisar posibles señales de compromiso y comprobar la vigencia y confianza de los certificados HTTPS utilizados por sus sitios.
Fuentes principales: PHP , NHS England Digital y Google Security.